Vedere prima di decidere
I vostri documenti, i vostri accessi, le vostre chiavi: il percorso spiegato.
Le schermate qui sotto provengono dall’attuale interfaccia demo, con dati fittizi. La cassaforte è un prototipo in fase di progettazione; queste schermate non costituiscono né una prova di crittografia né un’interfaccia di produzione.
Il percorso previsto per un documento della cassaforte.
L’architettura separa tre fasi: crittografia sul vostro dispositivo, conservazione presso Infomaniak in Svizzera e consultazione su un dispositivo autorizzato.
1. Il vostro dispositivo
Autenticazione, autorizzazione e crittografia lato client con le chiavi controllate dalla vostra organizzazione.
2. L’archiviazione in Svizzera
Trasmissione e conservazione dei file cifrati. In questa architettura né Helvedrive né il fornitore di hosting decifrano i documenti.
3. Il dispositivo autorizzato
Verifica dei diritti e recupero delle chiavi necessarie. Decifratura locale per consultare il documento.
Account e chiavi distinti. L’IA lato server non legge il Vault. Restano da esaminare i metadati residui, la distribuzione del software e i dispositivi.
Schermata 1 · Demo
Gestire le pratiche e gli accessi
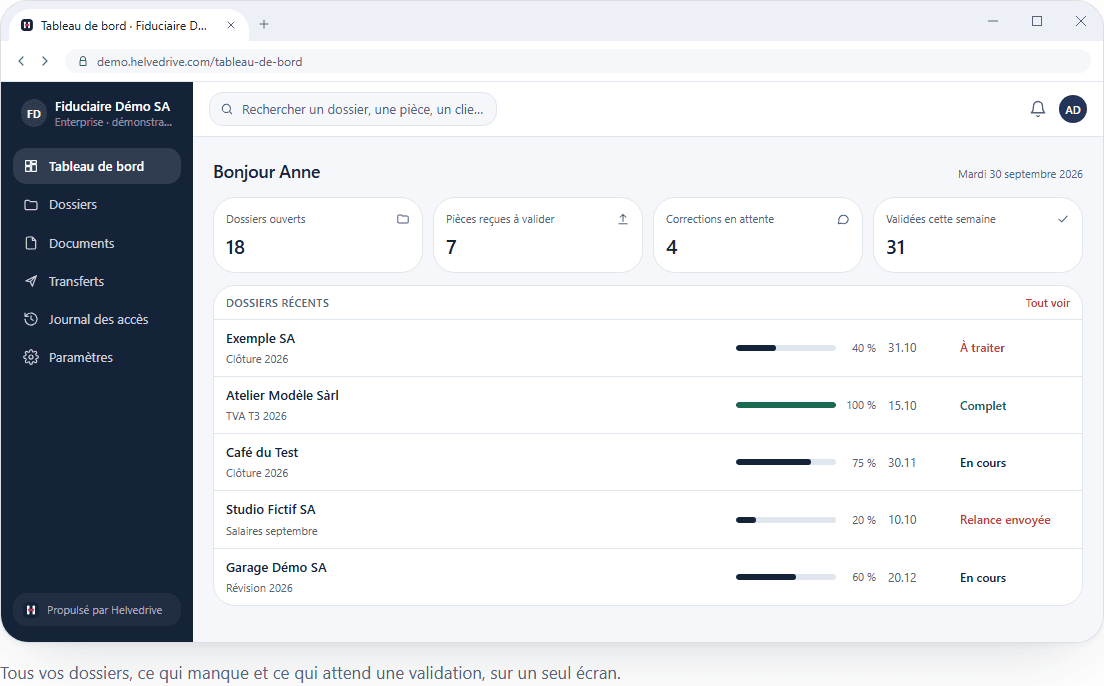
Schermata 2 · Demo
Organizzare i documenti e i relativi diritti
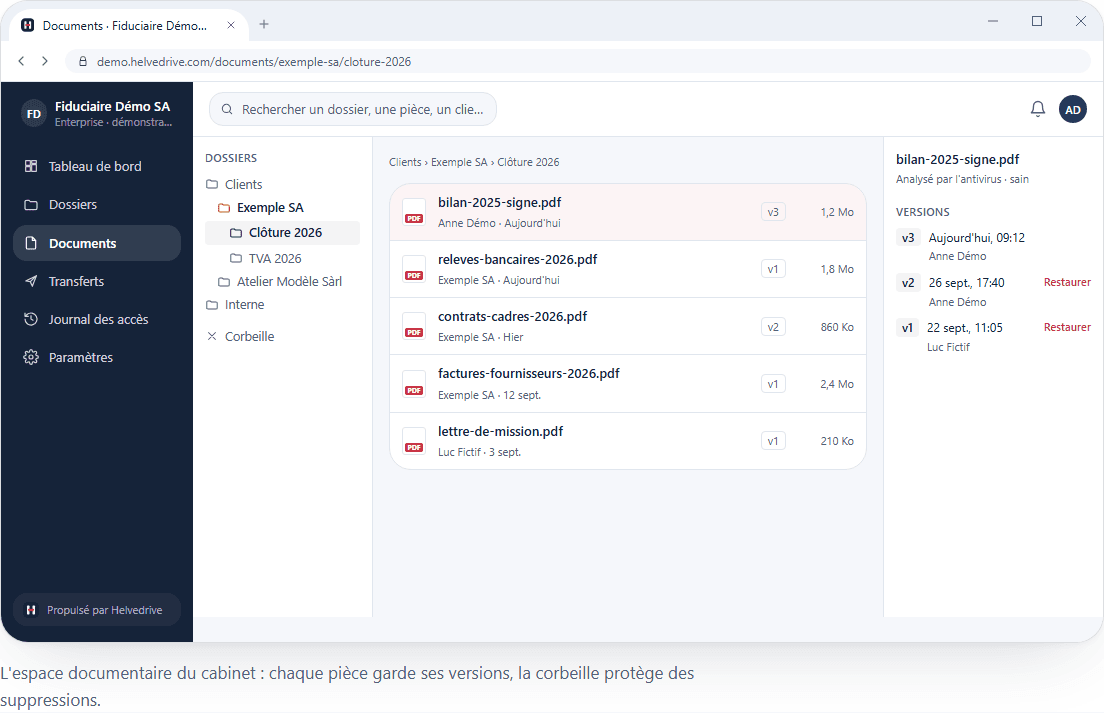
Schermata 3 · Demo
Spiegare chi ha fatto cosa
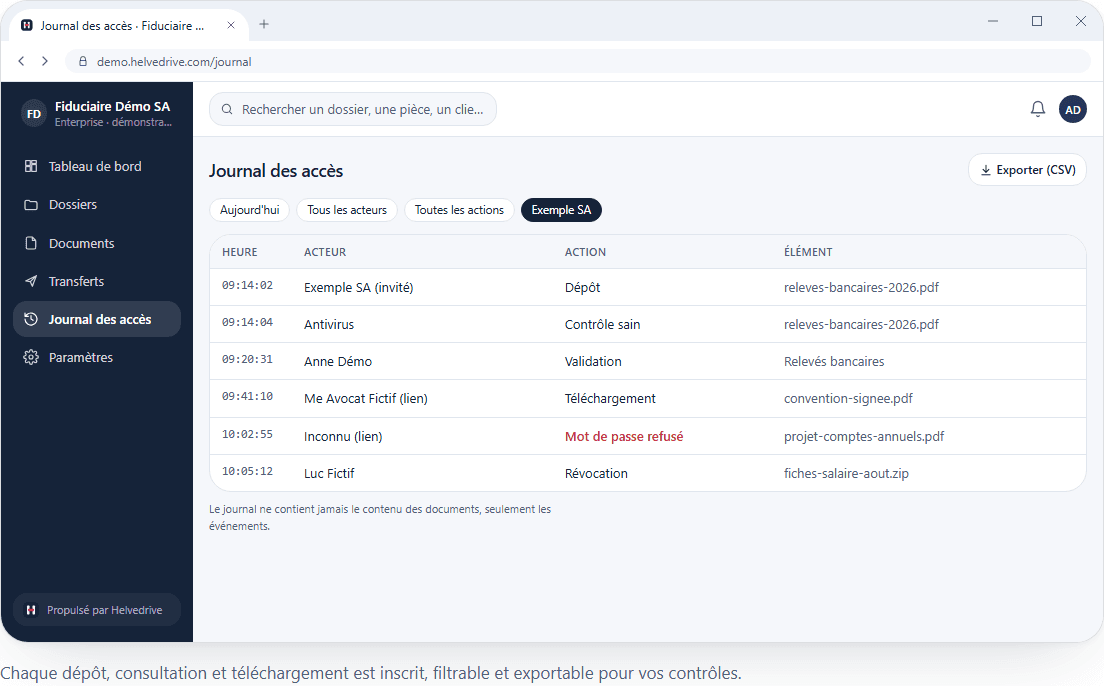
Schermata 4 · Demo
Separare la cassaforte dalla collaborazione
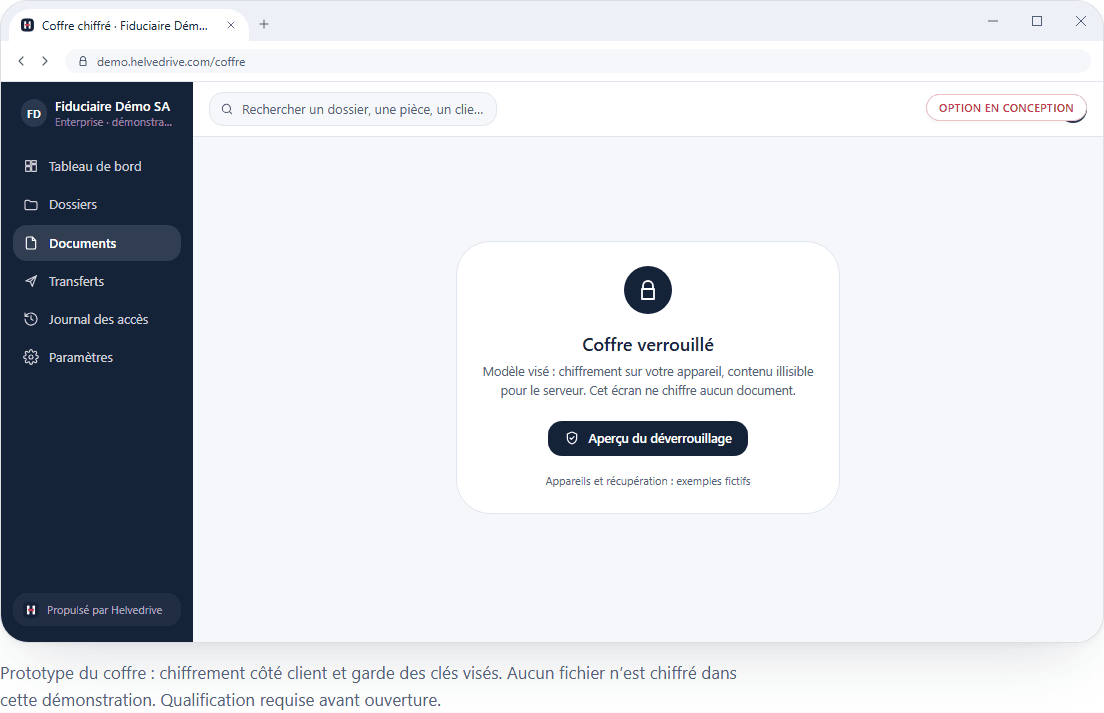
Dall’analisi preliminare alla messa in servizio.
- 01
Identificare i documenti sensibili e le persone autorizzate
- 02
Testare il progetto pilota con dati fittizi
- 03
Verificare chiavi, backup e integrazioni
- 04
Firmare il perimetro e aprire dopo i controlli
Analisi riservata
Definiamo il vostro perimetro di protezione.
Team, dati sensibili, chiavi, ubicazione e ripristino: parliamo delle vostre esigenze. Non trasmettete documenti riservati tramite il modulo.