Direzioni · Responsabili IT · CISO · Professioni sensibili

La riservatezza documentale come esigenza aziendale.

Pratiche della direzione, proprietà intellettuale, operazioni strategiche e documenti dei clienti: scegliete un perimetro di protezione adatto alla sensibilità dei vostri dati e alla vostra organizzazione.

I piani descrivono l’offerta premium in fase di sviluppo. Il preventivo stabilisce integrazioni, tempi e impegni; l’apertura ai dati reali avviene dopo le verifiche di sicurezza e di ripristino.

Le tre dimensioni della vostra protezione.

01

Le vostre chiavi, il vostro controllo

Architettura della cassaforte: cifratura e decifratura sui dispositivi autorizzati, chiavi controllate dalla vostra organizzazione e recupero separato da quello dell’account. Lo storage riceve i file cifrati.

Capire il modello delle chiavi
02

Accessi resistenti al phishing

Passkey, sessioni revocabili, diritti per organizzazione e approvazione delle azioni sensibili. L’integrazione SSO dell’offerta Enterprise collega gli accessi al ciclo di vita dei vostri collaboratori.

Gestire i rischi legati all’IA

03

Un ripristino che si mette alla prova

Backup presso Infomaniak in un account di amministrazione separato, procedura di ripristino e controllo dei diritti ripristinati. Enterprise comprende un’esercitazione trimestrale nel proprio perimetro.

Preparare il ripristino dopo un attacco

Un accompagnamento attorno alla cassaforte.

Configurazione delle identità, responsabilità sulle chiavi, continuità e documentazione: ecco le prestazioni preparate con i vostri team.

Integrare la gestione delle identità

SSO, ciclo di vita dei collaboratori e diritti minimi. L’uscita di un utente deve avviare una revisione degli accessi e dei dispositivi, senza promettere la cancellazione delle copie già scaricate.

Definire la custodia delle chiavi

Responsabili designati, recupero testato, dispositivi autorizzati e doppia approvazione delle azioni privilegiate. Le responsabilità del cliente e quelle del servizio sono messe per iscritto.

Preparare la continuità

Backup separati, esercitazioni di ripristino e procedure in caso di incidente. Il tempo di ripristino e l’anzianità massima dei dati recuperabili sono concordati dopo i test.

Documentare le prove

Architettura, subfornitori, paesi di archiviazione, audit e correzioni. I rapporti devono corrispondere a controlli effettivamente svolti, non a label ereditate dal fornitore di hosting.

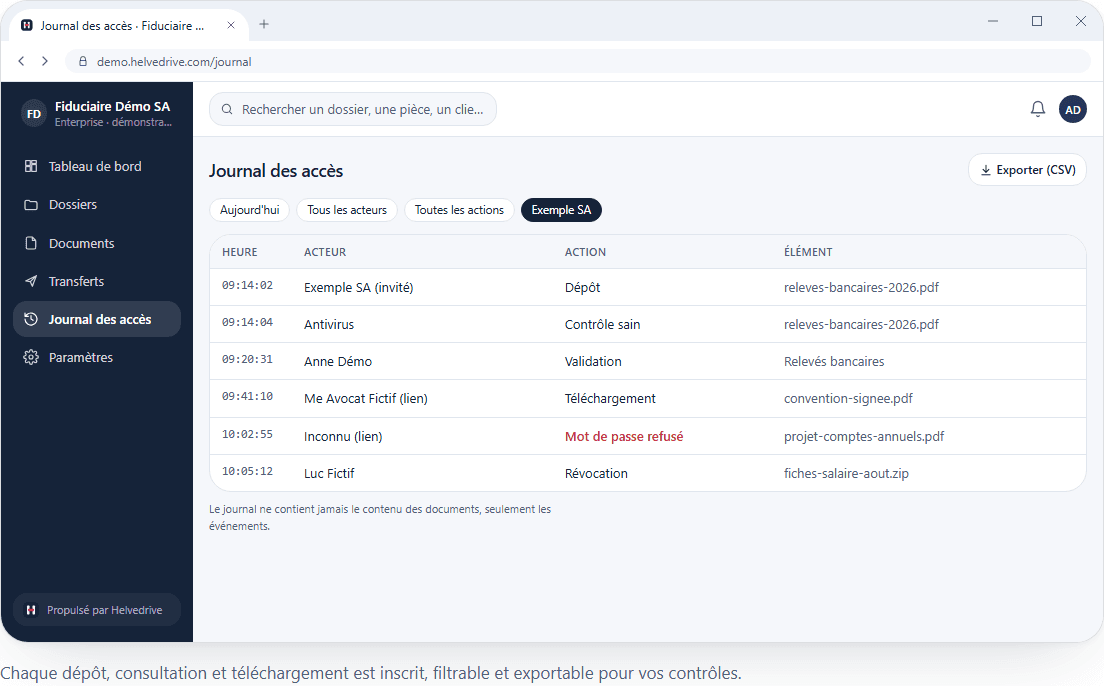
Una vista degli accessi da spiegare ai vostri team.

Schermata della demo: registro degli eventi, utenti e marche temporali
Schermata della demo Helvedrive. Il registro illustra gli eventi di accesso e di condivisione: utente, azione e marca temporale. Gli eventi mostrati in questa schermata sono fittizi.

Prima di ricevere i vostri dati reali.

  1. 01Mappa dei flussi, ubicazione e registro dei subfornitori
  2. 02Dossier su cifratura, custodia delle chiavi e recupero
  3. 03Revisione indipendente della cifratura e test di intrusione prima dell’apertura
  4. 04Rapporto di ripristino: documenti, diritti e tempi
  5. 05Revisione delle autorizzazioni, dei dispositivi e degli accessi amministrativi
  6. 06Supporto, conservazione e obiettivi di ripristino definiti nel contratto

La sorveglianza umana 24/7, il controllo delle postazioni di lavoro e la risposta agli incidenti richiedono mezzi e contratti specifici. La loro inclusione è sempre confermata per iscritto.

Analisi riservata

Definiamo il vostro perimetro di protezione.

Team, dati sensibili, chiavi, ubicazione e ripristino: parliamo delle vostre esigenze. Non trasmettete documenti riservati tramite il modulo.