Geschäftsleitung · IT-Leitung · CISO · Sensible Berufe

Vertraulichkeit von Dokumenten als unternehmerischer Anspruch.

Geschäftsleitungsdossiers, geistiges Eigentum, strategische Vorhaben und Kundendokumente: Wählen Sie einen Schutzumfang, der zur Sensibilität Ihrer Daten und zu Ihrer Organisation passt.

Die Pakete beschreiben das Premium-Angebot, das sich in Entwicklung befindet. Die Offerte legt Integrationen, Fristen und Verpflichtungen fest; echte Daten werden nach Abschluss der Sicherheits- und Wiederherstellungsprüfungen aufgenommen.

Die drei Dimensionen Ihres Schutzes.

01

Ihre Schlüssel, Ihre Kontrolle

Tresor-Architektur: Ver- und Entschlüsselung auf den autorisierten Geräten, von Ihrer Organisation kontrollierte Schlüssel und eine vom Konto getrennte Wiederherstellung. Der Speicher erhält die verschlüsselten Dateien.

Das Schlüsselmodell verstehen
02

Phishing-resistente Zugänge

Passkeys, widerrufbare Sitzungen, Rechte pro Organisation und Freigabe sensibler Aktionen. Die SSO-Integration des Enterprise-Angebots verknüpft die Zugänge mit dem Lebenszyklus Ihrer Mitarbeitenden.

KI-Risiken eingrenzen

03

Eine Wiederherstellung, die getestet wird

Backups bei Infomaniak in einem separaten Administrationskonto, Wiederherstellungsverfahren und Kontrolle der wiederhergestellten Rechte. Enterprise umfasst in seinem Leistungsumfang eine vierteljährliche Übung.

Die Wiederherstellung nach einem Angriff vorbereiten

Begleitung rund um den Tresor.

Einrichtung der Identitäten, Verantwortlichkeiten für die Schlüssel, Kontinuität und Dokumentation: Diese Leistungen bereiten wir gemeinsam mit Ihren Teams vor.

Ihre Identitätsverwaltung einbinden

SSO, Lebenszyklus der Mitarbeitenden und minimale Berechtigungen. Der Austritt einer Person muss eine Überprüfung der Zugriffe und Geräte auslösen, ohne die Löschung bereits heruntergeladener Kopien zu versprechen.

Die Schlüsselverwahrung festlegen

Benannte Verantwortliche, getestete Wiederherstellung, autorisierte Geräte und Vier-Augen-Freigabe privilegierter Aktionen. Die Verantwortlichkeiten des Kunden und jene des Dienstes werden schriftlich festgehalten.

Die Kontinuität vorbereiten

Getrennte Backups, Wiederherstellungsübungen und Abläufe für Sicherheitsvorfälle. Die Wiederherstellungszeit und das maximale Alter der wiederherstellbaren Daten werden nach Tests vereinbart.

Nachweise dokumentieren

Architektur, Unterauftragsverarbeiter, Speicherländer, Audits und Korrekturen. Die Berichte müssen tatsächlich durchgeführten Kontrollen entsprechen, nicht vom Hoster übernommenen Labels.

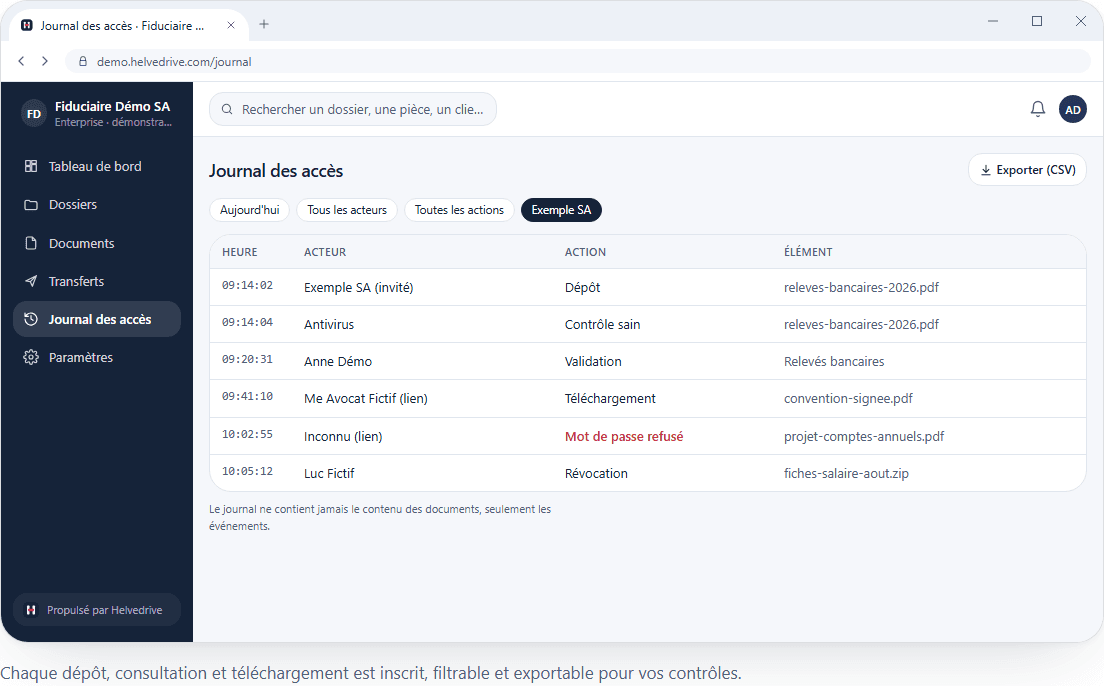
Eine Übersicht der Zugriffe, die Sie Ihren Teams erklären können.

Screenshot der Demo: Ereignisprotokoll mit Benutzern und Zeitstempeln
Screenshot der Helvedrive-Demo. Das Protokoll zeigt Zugriffs- und Freigabeereignisse: Benutzer, Aktion und Zeitstempel. Die in diesem Screenshot gezeigten Ereignisse sind fiktiv.

Bevor wir Ihre echten Daten entgegennehmen.

  1. 01Datenfluss-Übersicht, Speicherort und Verzeichnis der Unterauftragsverarbeiter
  2. 02Dossier zu Verschlüsselung, Schlüsselverwahrung und Wiederherstellung
  3. 03Unabhängige Prüfung der Verschlüsselung und Penetrationstest vor der Öffnung
  4. 04Wiederherstellungsbericht: Dokumente, Rechte und Fristen
  5. 05Überprüfung der Berechtigungen, Geräte und administrativen Zugänge
  6. 06Support, Aufbewahrung und Wiederherstellungsziele vertraglich festgelegt

Menschliche Überwachung rund um die Uhr, die Kontrolle der Arbeitsplätze und die Reaktion auf Sicherheitsvorfälle erfordern eigene Mittel und Verträge. Ob sie enthalten sind, wird stets schriftlich bestätigt.

Vertrauliche Erstabklärung

Legen wir Ihren Schutzumfang fest.

Team, sensible Daten, Schlüssel, Speicherort und Wiederherstellung: Sprechen wir über Ihre Anforderungen. Übermitteln Sie im Formular keine vertraulichen Dokumente.