Directions · DSI · RSSI · Professions sensibles

La confidentialité documentaire comme exigence d’entreprise.

Dossiers de direction, propriété intellectuelle, opérations stratégiques et documents clients : choisissez un périmètre de protection adapté à la sensibilité de vos données et à votre organisation.

Les formules décrivent l’offre premium en cours de développement. Le devis fixe les intégrations, les délais et les engagements ; l’ouverture aux données réelles intervient après les validations de sécurité et de restauration.

Les trois dimensions de votre protection.

01

Vos clés, votre contrôle

Architecture du coffre : chiffrement et déchiffrement sur les appareils autorisés, clés contrôlées par votre organisation et récupération distincte du compte. Le stockage reçoit les fichiers chiffrés.

Comprendre le modèle des clés
02

Des accès résistants au phishing

Passkeys, sessions révocables, droits par organisation et approbation des actions sensibles. L’intégration SSO de l’offre Enterprise relie les accès au cycle de vie de vos collaborateurs.

Encadrer les risques liés à l’IA

03

Une reprise que l’on teste

Sauvegardes chez Infomaniak dans un compte d’administration distinct, procédure de reprise et contrôle des droits restaurés. Enterprise comprend un exercice trimestriel dans son périmètre.

Préparer la reprise après une attaque

Un accompagnement autour du coffre.

Configuration des identités, responsabilités sur les clés, continuité et documentation : voici les prestations préparées avec vos équipes.

Intégrer votre identité

SSO, cycle de vie des collaborateurs et droits minimaux. Le départ d’un utilisateur doit déclencher une revue des accès et des appareils, sans promettre l’effacement de copies déjà téléchargées.

Définir la garde des clés

Responsables désignés, récupération testée, appareils autorisés et double approbation des actions privilégiées. Les responsabilités du client et celles du service sont écrites.

Préparer la continuité

Sauvegardes séparées, exercices de restauration et procédures d’incident. Le délai de reprise et l’ancienneté maximale des données récupérables sont convenus après essais.

Documenter les preuves

Architecture, sous-traitants, pays de stockage, audits et corrections. Les rapports doivent correspondre à des contrôles effectués, et non à des labels hérités de l’hébergeur.

Une vue des accès à expliquer à vos équipes.

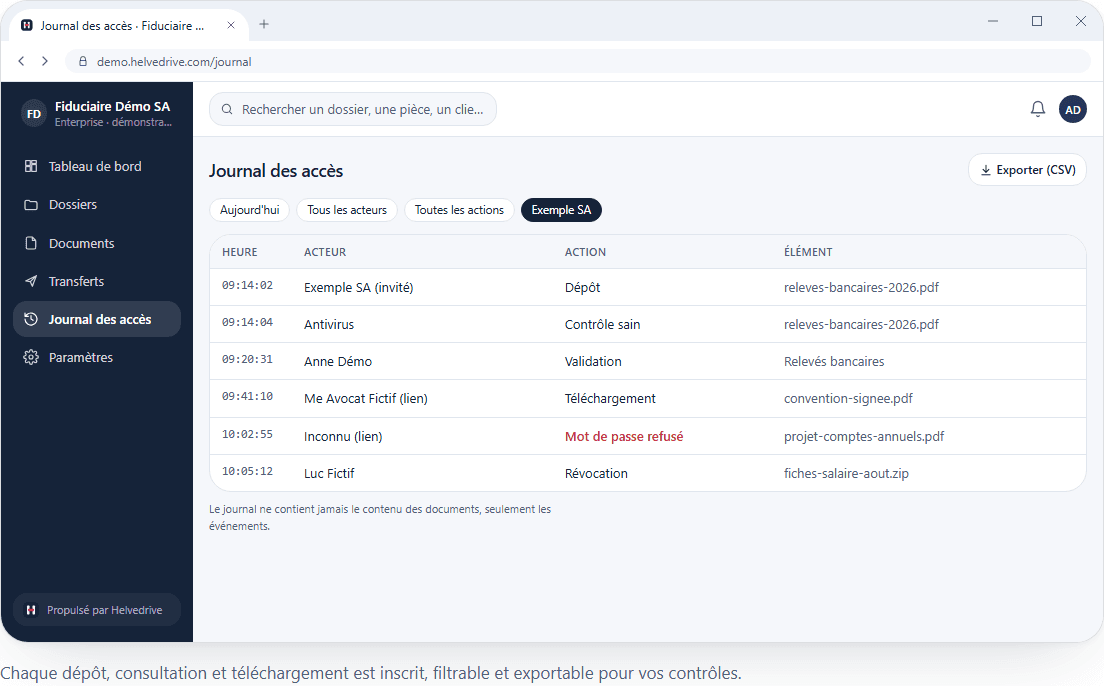
Capture de la démonstration : journal des événements, utilisateurs et horodatages
Capture de la démonstration Helvedrive. Le journal illustre les événements d’accès et de partage : utilisateur, action et horodatage. Les événements présentés dans cette capture sont fictifs.

Avant de recevoir vos données réelles.

  1. 01Carte des flux, localisation et registre des sous-traitants
  2. 02Dossier du chiffrement, garde des clés et récupération
  3. 03Revue indépendante du chiffrement et test d’intrusion avant ouverture
  4. 04Compte rendu de restauration : documents, droits et délais
  5. 05Revue des habilitations, appareils et accès administratifs
  6. 06Support, rétention et objectifs de reprise définis au contrat

La surveillance humaine 24/7, le contrôle des postes et la réponse à incident exigent des moyens et des contrats spécifiques. Leur inclusion est toujours confirmée par écrit.

Cadrage confidentiel

Définissons votre périmètre de protection.

Équipe, données sensibles, clés, localisation et reprise : échangeons sur vos exigences. Ne transmettez aucun document confidentiel dans le formulaire.