Voir avant de décider
Vos documents, vos accès, vos clés : le parcours expliqué.
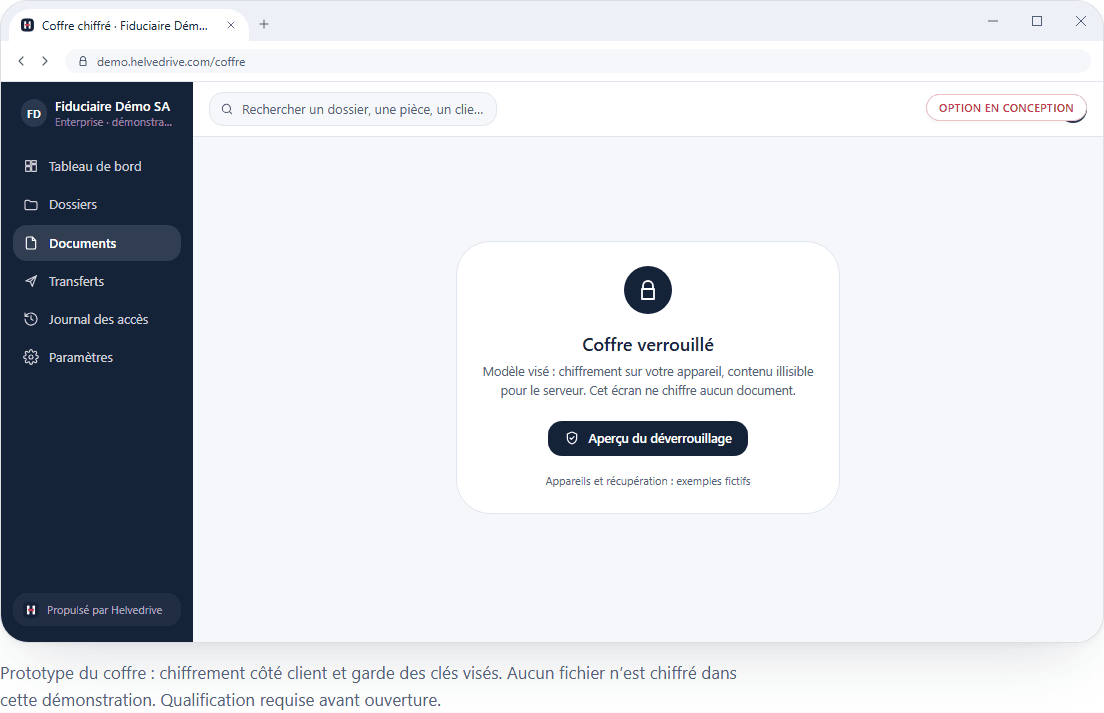
Les captures ci-dessous proviennent de l’interface de démonstration actuelle, avec des données fictives. Le coffre est un prototype en conception ; ces écrans ne constituent pas une preuve de chiffrement ni une interface de production.
Le parcours prévu pour un document du coffre.
L’architecture sépare trois étapes : chiffrement sur votre appareil, conservation chez Infomaniak en Suisse et consultation sur un appareil autorisé.
1. Votre appareil
Authentification, autorisation et chiffrement côté client avec les clés contrôlées par votre organisation.
2. Le stockage suisse
Transmission et conservation des fichiers chiffrés. Aucun déchiffrement documentaire par Helvedrive ou l’hébergeur dans cette architecture.
3. L’appareil autorisé
Vérification des droits et récupération des clés nécessaires. Déchiffrement local pour consulter le document.
Compte et clés distincts. L’IA serveur ne lit pas le Vault. Les métadonnées résiduelles, la livraison du logiciel et les appareils restent à examiner.
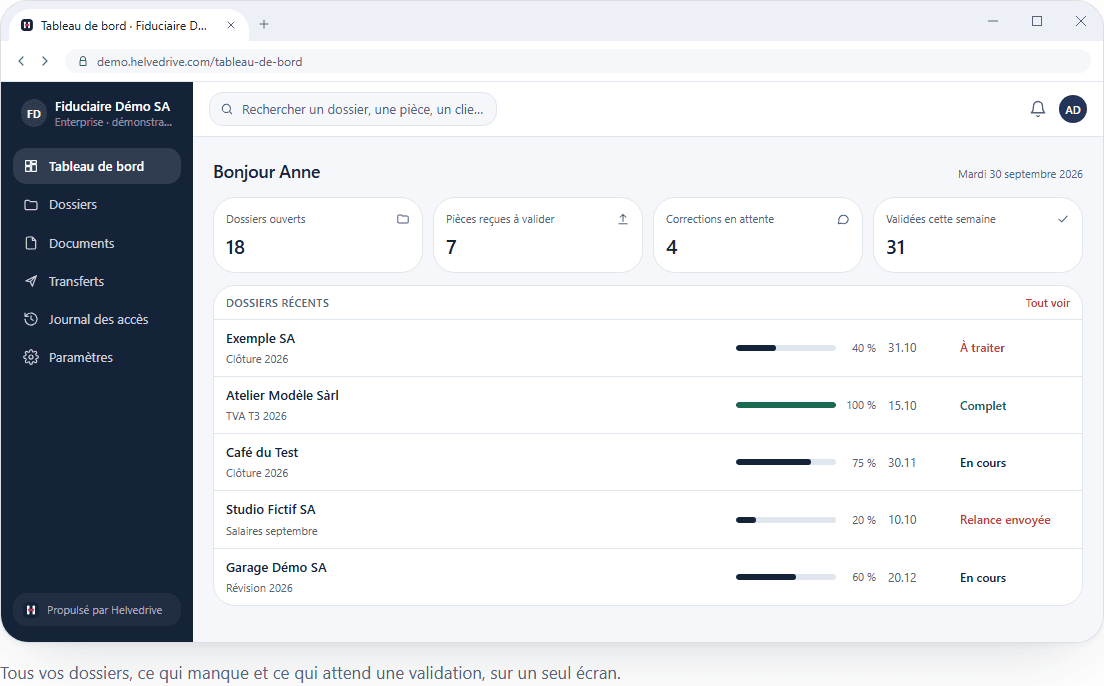
Écran 1 · Démonstration
Piloter les dossiers et les accès
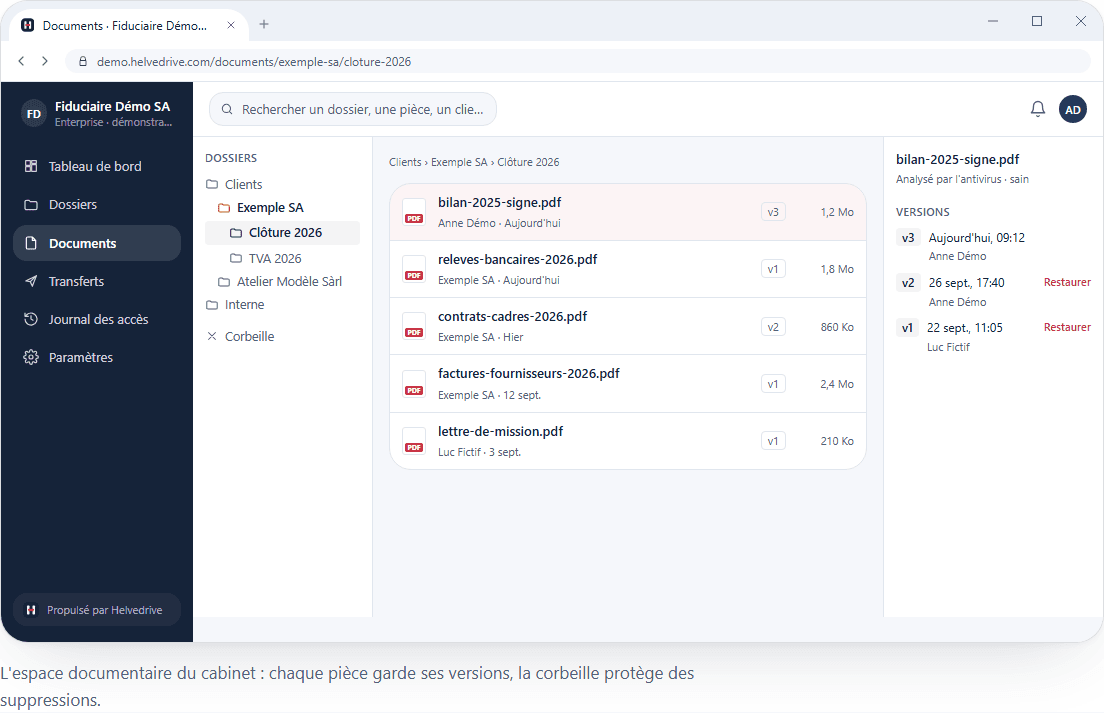
Écran 2 · Démonstration
Organiser les documents et leurs droits
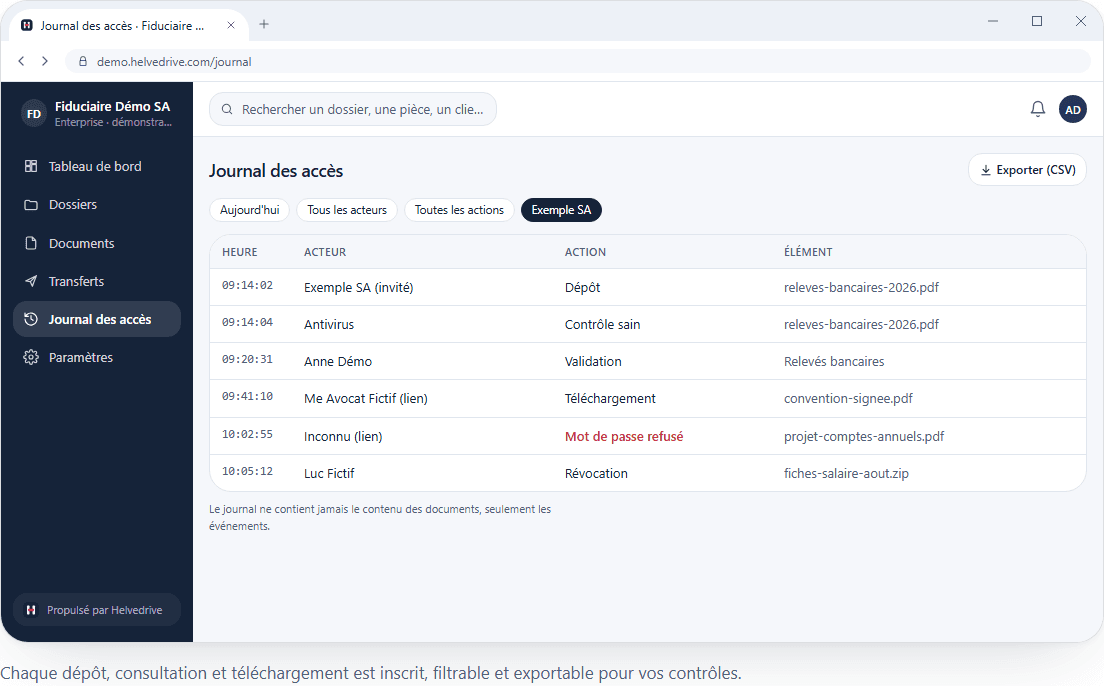
Écran 3 · Démonstration
Expliquer qui a fait quoi
Écran 4 · Démonstration
Séparer le coffre de la collaboration
Du cadrage à la mise en service.
- 01
Identifier les documents sensibles et les personnes autorisées
- 02
Tester le pilote avec des données fictives
- 03
Qualifier les clés, les sauvegardes et les intégrations
- 04
Signer le périmètre puis ouvrir après les contrôles
Cadrage confidentiel
Définissons votre périmètre de protection.
Équipe, données sensibles, clés, localisation et reprise : échangeons sur vos exigences. Ne transmettez aucun document confidentiel dans le formulaire.